Fotokopi ve yazıcı kiralama, işletmelerin baskı işini dışarıya devrettiği pratik bir model. Ancak bu modelin sık konuşulmayan bir yanı var: basılı belgeler ve cihazların hafızası, KVKK kapsamında kişisel veri içerebilir. Bu yazıda ofis içinde en sık atlanan noktaları ve bunları kapatmanın basit yollarını ele alıyoruz.
Basılı belge neden kişisel veri sayılır?
KVKK, kimliği belirli veya belirlenebilir bir gerçek kişiye ilişkin her türlü bilgiyi kişisel veri olarak tanımlar. Bir bordro, bir hasta dosyası, bir müşteri sözleşmesi ya da bir öğrenci karne fotokopisi bu tanımın içine girer. Dolayısıyla kâğıt, dijital dosyanın zararsız bir kopyası değil; ayrı bir veri ortamıdır.
Bu ayrımın pratik sonucu şudur: veri güvenliği yalnızca sunucu, e-posta ve bulut klasörleri için değil, yazıcı çevresindeki fiziksel akış için de planlanmalıdır. Kâğıdın kimin eline geçtiği, nerede beklediği ve nasıl yok edildiği, en az dijital erişim yetkileri kadar önemlidir.
Bir başka deyişle yazıcı, verinin kurumdan çıktığı son duraktır. Bu durakta alınan önlemler, dijital tarafta kurulan tüm güvenlik zincirinin karşılığını korur. Aksi halde güvenli bir sistemden alınan çıktı, koridor başındaki bir tepside aynı hassasiyetle beklemeye devam eder.
Çıktı kuyruğu: en sık görülen açık
Ortak yazıcılar genellikle koridorda veya mutfak geçişinde durur. Kullanıcı dosyayı gönderir, işine döner, bir süre sonra çıktısını almaya gelir. Aradaki sürede belge herkesin erişebileceği bir tepside bekler. İş yeri için sıradan görünen bu alışkanlık, aslında en yaygın veri sızıntısı biçimidir.
Çözüm çoğu zaman cihaz ayarlarında hazır bekler: kişisel kodla çıktı alma, kartlı yazdırma veya gizli iş modu. Kullanıcı belgeyi gönderir, yazıcının başında kodunu girer ve kâğıt ancak o anda basılır. Böylece belge, sahibi gelene kadar kuyrukta dijital olarak kalır.
- Kod veya kart olmadan çıktı alınmasına izin vermeyin.
- Belge belirlenen süre içinde alınmazsa kuyruktan otomatik silinsin.
- Yazıcı ekranında son işlerin adları görünmesin.
- Ortak cihazı, ziyaretçi geçiş güzergâhından uzağa konumlandırın.
Bu ayarların çoğu, mevcut makinelerde ek bir yatırım gerektirmeden açılabilir. Önemli olan, hangi cihazda hangi özelliğin açık olduğunu bilmek ve yeni gelen personelin ilk gün bu kuralları öğrenmesidir. Kuralın yazılı olması tek başına yetmez; yazıcı başında görünür bir hatırlatma levhası, kod girişini alışkanlığa dönüştürmek için çoğu zaman daha etkilidir.
Aylık 3.000 sayfa basan 12 kişilik bir muhasebe ofisi düşünün. Günde ortalama 130 sayfalık bir trafik, tek bir tepside biriktiğinde müşteri beyannameleri ve bordrolar aynı anda bekliyor demektir. Bu hacimde kişisel kod zorunluluğu, iş akışını yavaşlatmaz; sadece kâğıdın doğru kişiye gitmesini sağlar.
Terk edilmiş çıktılar ve imha disiplini
Kişisel kod kullanılsa bile kâğıt tepside kalabilir. Bu nedenle imha, süreç tasarımının bir parçası olmalıdır. Çöp kutusuna atılan bir sözleşme kopyası veriyi ortadan kaldırmaz; yalnızca ulaşılabilirliğini artırır.
Ofiste üç ayrı imha yolu tanımlamak işe yarar: kâğıt kesme makinesi, kilitli imha kutusu ve anlaşmalı imha firması. Hangi belgenin hangi yolu izleyeceğini önceden yazılı hale getirin. Günlük iç yazışmalar kesme makinesine, müşteri ve personel verisi içeren belgeler ise kilitli kutuya gidebilir.
Hassas belgeyle çalışan ekiplerde bu ayrım daha da önemlidir. Hukuk bürosu gibi ortamlarda dosya kopyalarının sayısını takip etmek bile fark yaratır (hukuk bürosunda baskı yönetimi). Kliniklerde ise hasta bilgisi içeren çıktıların bekleme alanında bırakılmaması temel kuraldır (klinikte basılı belge güvenliği).
Servis ve bakım sırasında veriye erişim
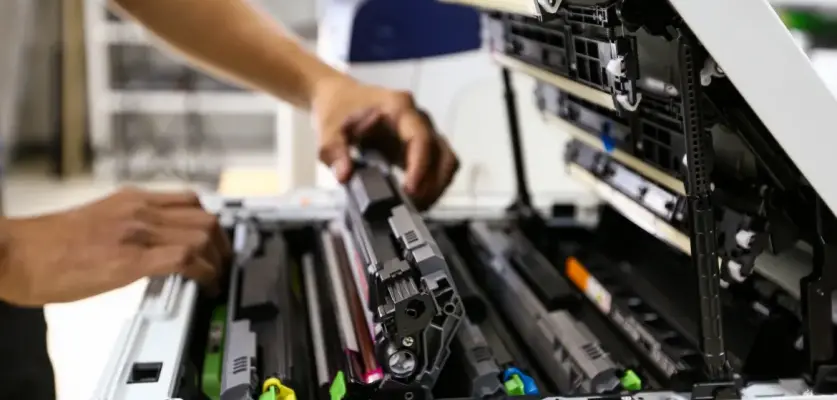
Teknik servis çağrısı, cihazın içine kurum dışından bir kişinin dokunduğu andır. Arıza giderme sırasında test çıktısı alınması normaldir; ancak bu testler bazen kuyrukta bekleyen gerçek işlerin de basılmasına yol açar.
Bakım öncesinde yapılacak kısa bir hazırlık, riski büyük ölçüde azaltır:
- Kuyrukta bekleyen tüm işleri iptal edin.
- Servis öncesinde kullanıcı oturumlarını kapatın.
- Test çıktılarının imha edildiğini servis sonunda kontrol edin.
- Servis formuna cihaza müdahale eden personel bilgisini işleyin.
Bu adımlar tek seferlik bir çaba değil, tekrarlanan bir alışkanlıktır. Servis kaydının kim tarafından ve hangi tarihte açıldığını bilmek, olası bir olay incelemesinde de elinizi güçlendirir.
Aynı dikkat, cihaza uzaktan bağlanılan durumlar için de geçerlidir. Uzaktan tanılama açıksa, oturumun kim tarafından başlatıldığı kayıt altına alınmalı ve işlem sonunda erişim kapatılmalıdır.
Kiralama iadesinde cihaz hafızası
Kiralama süresi bittiğinde cihaz yalnızca bir makine olarak geri dönmez. İçinde adres defteri, faks kayıtları, iş geçmişi ve bazen taranan belgelerin geçici kopyaları bulunur. Bu hafıza temizlenmeden cihazın başka bir kuruma gitmesi, sessiz ama ciddi bir risk oluşturur.
İade öncesinde şunları talep edin ve yazılı olarak teyit alın:
- Sabit disk veya depolama biriminin silinmesi ya da fiziksel olarak çıkarılması.
- Adres defteri ve kısa yol ayarlarının sıfırlanması.
- Faks ve tarama geçmişinin temizlenmesi.
- Kullanıcı hesapları, PIN kodları ve yönetici şifresinin kaldırılması.
Kiralama modelinde cihazın mülkiyeti sizde olmadığı için bu temizliğin kimin sorumluluğunda olduğu sözleşmede açıkça yazmalıdır. Teklif aşamasında bu maddeyi sormak, sonradan doğacak belirsizliği ortadan kaldırır (firma seçimi).
Ofis içi kısa kontrol listesi
Aşağıdaki maddeleri aylık olarak gözden geçirmek, uzun bir politika dokümanına ihtiyaç bırakmadan büyük fark yaratır:
- Ortak yazıcıda kişisel kod zorunlu mu?
- Tepsiler gün sonunda boşaltılıyor mu?
- İmha kutusu kilitli ve erişimi sınırlı mı?
- Servis öncesi kuyruk temizliği rutine bağlandı mı?
- İade ve yenileme süreçlerinde hafıza temizliği yazılı mı?
Bu başlıkların tamamı, kiralama kapsamındaki hizmetlerle birlikte planlandığında uygulanması kolaylaşır. Toner ve sarf yönetiminden servis akışına kadar süreci tek elden yürütmek, veri güvenliği adımlarının da atlanmamasını sağlar (hizmet kiralama). Asta Bilişim olarak teklif görüşmelerinde bu maddeleri birlikte gözden geçiriyor, iade koşullarını sözleşmeye yazılı olarak ekliyoruz.
Unutmayın: veri güvenliği bir belge değil, günlük alışkanlıkların toplamıdır. Kâğıdın nerede beklediği, kimin aldığı ve nasıl yok edildiği netleştiğinde, KVKK uyumu da teknik bir dosyadan çıkıp gerçek bir işleyişe dönüşür.
Basılı belge güvenliğinizi birlikte planlayalım
Ofisinizdeki çıktı akışını, imha düzenini ve iade süreçlerini birlikte gözden geçirelim. İhtiyacınıza uygun kiralama kurgusu için bize ulaşın.
Teklif isteyinSık sorulan sorular
KVKK kapsamında basılı belgeler için ne yapılmalı?
Basılı evrakın kim tarafından alındığı, nerede beklediği ve nasıl imha edildiği yazılı bir sürece bağlanmalı. Kişisel kodla çıktı alma ve kilitli imha kutusu en hızlı iki önlemdir.
Yazıcı hafızası nasıl temizlenir?
Cihaz menüsünden adres defteri, iş geçmişi ve faks kayıtları sıfırlanır; kalıcı veri için depolama biriminin silinmesi veya fiziksel olarak çıkarılması gerekir. Bu işlemin servis formunda yazılı teyidi alınmalıdır.
Kiralık fotokopi iadesinde veri silinmesi sözleşmede yer alır mı?
Yer alması gerekir, ancak her sözleşmede açıkça yazılmaz. Teklif aşamasında hafıza temizliğinin kimin sorumluluğunda olduğunu sorup madde olarak ekletmek en güvenli yoldur.